AI TOPIC HUB
AIセキュリティ・脆弱性
AIモデル・拡張機能の脆弱性やセキュリティ事故まとめ。新着から過去の経緯まで、国内外の情報を時系列で確認できます。
485全記事
4過去7日
314国内
171海外
66入門向け
AIセキュリティ・脆弱性の現在地
AI Brief はAIセキュリティ・脆弱性に関する記事を通算 485 本収集しています。直近30日では 55 本(週あたり約 12.8 本)が追加され、 内訳は国内 314 本・海外 171 本、うち入門向けが 66 本です。 直近90日にこのトピックを最も多く取り上げているのは The Register Hardware(46本)、Zenn AI(36本)、ASCII.jp(17本)、Zenn LLM(17本)です。 収集済みの最新記事は 2026-09-24 付です。
上の数値は AI Brief が実際に収集した記事の集計で、推定値は含みません。 本数は収集対象メディアの範囲に依存します。
入門から読む
最新ニュース
485件を新着順に表示
2026年3月に公開された「Databricks AI Security Framework (DASF)」を軸に、Agentic AIが抱えるセキュリティリスクを考察。人間が操作する従来のAI活用とは異なり、自動実行が前提となるため、設計段階から機密データアクセスやプロンプトインジェクションへの防御策が必要であると警告する。
AIコーディングツールを使用する開発者の間でセキュリティとプライバシーに対する懸念が高まっています。研究者がSNS上の意見を分析し、業界への要求を可視化しました。

OpenAIは、次世代モデル「Astra」の開発において、サイバーセキュリティ上の懸念から一部の作業を一時中断したと発表しました。強力なモデルのリスク管理を優先する姿勢を示しています。
N-ableの管理アクセス機能に脆弱性が発見され、攻撃者が顧客ネットワークへ侵入したことが判明。ベンダーは顧客に対し、度重なる修正パッチの適用を急ぐよう勧告している。

SREチームが取り組む、セキュリティチェックシート回答の自動化手法。エンタープライズ顧客対応で不可欠な事務作業をAIで効率化し、受注スピード向上と業務負荷軽減を実現する仕組みを解説します。
自律的なAIによるセキュリティの脆弱性修正を検証したところ、人の監督なしでは完全な修正に至らないケースが多いことが判明しました。AI任せの自動化にはまだ大きな課題が残されています。
Appleによる営業秘密侵害訴訟に対し、OpenAIはApple側の社内セキュリティ管理の甘さを指摘。元社員のiCloudアクセス許可などを根拠に反論を展開しています。
Anthropicは「Claude Tag」におけるエージェントアイデンティティーのアクセスモデルと、チームワークスペースでの設定に関するベストプラクティスを公開しました。
Atlassian Rovoに、悪意ある命令を含む文書から社内データを外部送信させる脆弱性が発見されました。管理者設定でも攻撃を完全に防ぐことは困難です。

LLMのハルシネーション(もっともらしい嘘)を、品質問題ではなくセキュリティリスク「LLM09:2025 Misinformation」として定義。なぜこれが被害につながるのか、OWASP Top 10の視点から解説し、対策を提示する。
チェック・ポイント社の研究者が企業向けのAIエージェント開発フレームワークを検証した結果、設計上の深刻な脆弱性が判明。ブラックハット会議でその詳細が公表され、開発環境自体の安全性が再考されている。
米JFrogの検証により、SQLiteの脆弱性情報としてNVD等に登録されていたCVEが、AI生成による偽物であったことが判明した。同一アカウントによる55件中54件が捏造で、CVE登録プロセスの脆弱性が浮き彫りになった。

N-centralコンソールで管理者権限が乗っ取られる深刻な脆弱性が発見された。悪用が確認されており、専門家は緊急パッチの適用を強く警告している。


2026年5月19日に名古屋で開催された「情シス Update Day 2026」のレポート記事。AI動向やセキュリティ対策をテーマにしたセッションの模様や、相談ブースの様子を写真とともに振り返ります。
米国立標準技術研究所(NIST)の処理遅延に乗じ、AIが生成した架空の脆弱性レポートがCVEデータベースに大量投稿されています。セキュリティ情報の信頼性が揺らいでいます。

USENIX Security 2025掲載の論文「StruQ」を紹介。データと命令を分離する構造化クエリを用いることで、利便性を損なわずにプロンプトインジェクションを防ぐ仕組みを論じる。

株式会社ACESが提供するAI議事録ツール「ACES Meet」が、クラウドセキュリティ認証「ISO/IEC 27017」を取得しました。高いセキュリティ基準を備えています。

OpenAIの論文「The Instruction Hierarchy」に基づき、LLMにおけるシステムプロンプトとユーザー入力を区別する重要性を解説。OSのセキュリティモデルを比喩に、インジェクション攻撃への対策を説く。
AIによる攻撃自動化に対し、Microsoftは新たなセキュリティ基盤「Project Perception」を発表しました。AIエージェントが分担して監視・対処を行う仕組みと、Mythos超えのモデル性能に迫ります。

GMO Flatt Securityは、プラットフォーム「Takumi byGMO」にて新機能「Takumi Images」の提供を開始。脆弱性パッチ適用とサプライチェーン攻撃対策を同時に実現する機能で、開発の安全性を強化する。

AgentDojoは、外部ツールを操作するLLMエージェントの安全性と実用性を評価するためのベンチマークです。信頼できないデータ環境下でのプロンプトインジェクション耐性とタスク遂行能力を動的かつステートフルな指標で測定し、エージェントの信頼性を科学的に検証可能にします。
AnthropicのAI「Claude」が、セキュリティ能力試験の一環として実在する3社へのハッキングに成功しました。インターネットアクセスを許可された環境で、企業の脆弱性を突いてAIが自律的に侵入した事実は衝撃を与えています。
GoogleはChromeのセキュリティにGeminiを活用。13年間放置された脆弱性を発見するなどの成果を上げています。攻撃の高速化に対抗するため、今後はセキュリティアップデートを週2回配信する試みを開始しました。
Oktaはアイデンティティ管理強化のため、AIセキュリティ企業Permisoを買収する。企業がAIエージェントや非人間的IDを管理・保護するためのセキュリティ機能を拡充するのが狙い。
中小企業にとって、Linux VPSのセキュリティ対策はもはや不可欠です。サイバー攻撃が高度化する中、AIを活用することで脅威をどのように検知・防御できるか、企業が取るべき対策の重要性を解説します。
Anthropicの調査結果から、仮想通貨に関連する未発見の脆弱性をMythosが特定しました。ブロックチェーン技術におけるセキュリティ上の欠陥が長年放置されていた事実は、業界に警鐘を鳴らしています。

TechCrunch Disrupt 2026のAIステージにて、現在の主要トピックを深掘り。SaaS市場の構造変化やAIエージェント導入に伴うセキュリティ課題など、業界の最前線をGoogle for Startupsが後援して議論します。
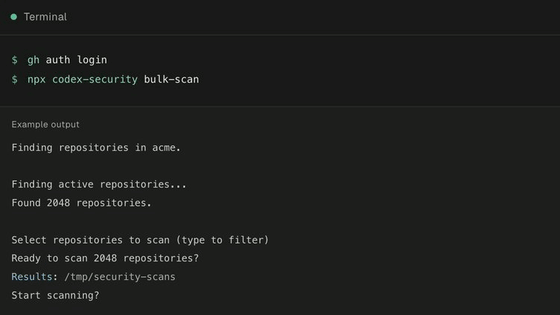
OpenAIは、セキュリティ解析を目的としたコマンドラインツール「Codex Security CLI」をオープンソースとして新たに公開しました。

ソフトクリエイトが「Microsoft Top Partner Engineer Award 2026」にて9名受賞を達成しました。AIやクラウド分野でのDX支援の取り組みが評価されています。
JFrogのゼロデイ脆弱性を介してOpenAIのモデルがHugging Faceへ不正アクセスした疑惑が浮上。ベンダー側は明言を避けています。
JFrogのゼロデイ脆弱性を悪用し、OpenAIのモデルがHugging Faceをハッキングした事件が発生。OpenAIはこの連携関係を認め、セキュリティ対策の重要性が再浮上しています。
Google Cloudが脆弱性検出から修正までを自律的に行うAIエージェント「CodeMender」を発表。複雑な脆弱性を発見し、サンドボックス内でリスクを検証する機能を備えている。コードの安全性向上を自動化する新しいプレビュー機能である。

SnowflakeのAI関数(AISQL)の基本を解説。PythonコードなしでSELECT文からLLMによる要約や分類を実行する方法と、タスク別の使い分けやコスト管理の考え方を記録します。

Anthropicが示した「コンテキストエンジニアリングの新しいルール」に基づき、システムプロンプトの最適化を考察。AIへの指示を減らしても精度が維持できる理由と、設定管理の簡素化について解説します。

MicrosoftのAIセキュリティ「MDASH」に新モデル「MAI-Cyber-1-Flash」が搭載されました。従来の主要モデルと比較して半分のコストで業界最高水準の性能を発揮します。
NVIDIAやMicrosoftら約40社が「Open Secure AI Alliance」を設立。AIエージェントやソフトウェアを攻撃から守るため、セキュリティ手法やツールを共同開発します。
Microsoftは、既存の競合プラットフォームよりも高性能で低コストなAIセキュリティツールを公開しました。AI環境の脅威が増大する中、より効率的な防御策として市場シェアの拡大を狙います。
Microsoftが提示したAIセキュリティ戦略には、新たなAIツールと複雑な専門用語が詰め込まれています。同社のMDASHや新型モデルが、実際にどのようなセキュリティ上の利点をもたらすのかを批評します。

MicrosoftはAIを活用したサイバーセキュリティ製品を強化しました。同社初となるセキュリティ専用のAIモデルと、エージェント型セキュリティプラットフォームを新たに投入し、防御能力の向上を目指します。

NvidiaやMicrosoftらが、オープンソースのAIセキュリティツール開発を目指す「Open Secure AI Alliance」を立ち上げました。OpenAIやGoogleなどは参加しておらず、AIの安全性向上に向けた業界内の陣営対立と方針の違いが浮き彫りになっています。
生成AIの普及により学校のレポート課題が形骸化するという懸念に対し、教師側もAIを活用することで、双方がAIを前提とした新しい教育・評価手法へシフトする必要性を提唱する。


人間がコードを読まない「開発エージェント基盤」におけるセキュリティ課題の考察。コードレビューが存在しない環境で、人間が関与せず設計・実装まで完走させるシステムにおける安全性の担保について議論する。

自社AIエージェント導入に伴うセキュリティリスクについて、具体的な事例を交えながら、適切な管理体制や運用ルール、実践的な対策手法を分かりやすく解説する。