Black Lotus Labsの研究により、LiteLLMやOllamaなどの公開AIツールを狙った新しい暗号資産マイニングマルウェア「PoeLLM」が発見されました。このマルウェアは詩を悪用して3,400台以上のサーバーに感染を広げており、AIインフラのセキュリティリスクに注意が必要です。
AIサーバー3,400台を詩で感染させるマイニングマルウェア「PoeLLM」
Cryptomining malware used poetry to infect more than 3,400 servers, researchers say
- 何が変わったか
- Black Lotus Labsの研究により、LiteLLMやOllamaなどの公開AIツールを狙った新しい暗号資産マイニングマルウェア「PoeLLM」が発見されました。
- 誰に関係するか
- 情報システム・セキュリティ担当者 ※タイトル・要約からの推定
- 次に確認すること
- 影響範囲と緩和策、修正版の有無を確認 ※タイトル・要約からの推定
このニュースの背景・続報
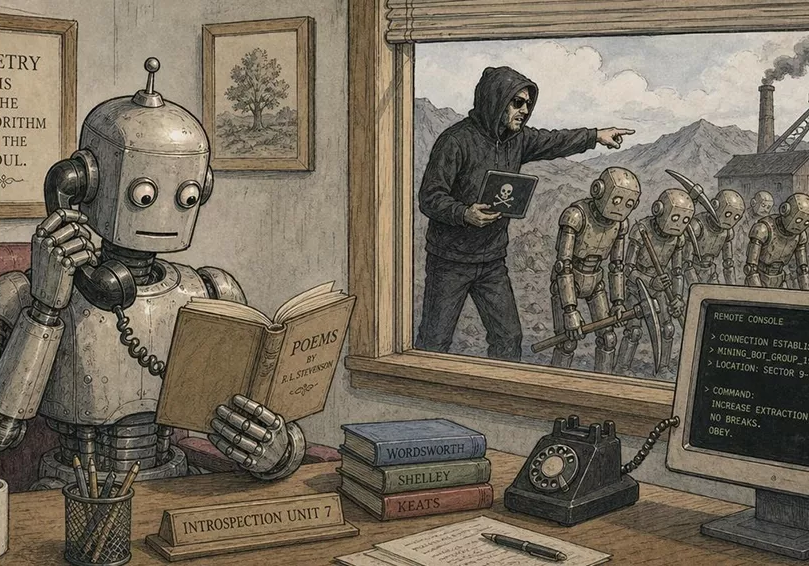
編集メモ: 公開AIツールを標的としたマルウェア「PoeLLM」の出現は、AIインフラのセキュリティリスクを浮き彫りにしており、運用環境の防衛と監視体制の強化が急務です。
自動判定による詳細な影響を見る
EDITORIAL SIGNAL
重要度 中このニュースの影響
製品選定や業務・開発手順に影響する可能性があります。
影響を受ける人
- 情報システム・セキュリティ担当者
確認すること
- 影響範囲と緩和策、修正版の有無を確認
今後の注目点
正式提供地域、料金、API・利用条件
タイトル・要約の語句に基づく自動判定です。最終判断は公式発表・一次資料をご確認ください。