AI TOPIC HUB
AIセキュリティ・脆弱性
AIモデル・拡張機能の脆弱性やセキュリティ事故まとめ。新着から過去の経緯まで、国内外の情報を時系列で確認できます。
711全記事
26過去7日
463国内
248海外
91入門向け
AIセキュリティ・脆弱性の現在地
AI Brief はAIセキュリティ・脆弱性に関する記事を通算 711 本収集しています。直近30日では 125 本(週あたり約 29.2 本)が追加され、 内訳は国内 463 本・海外 248 本、うち入門向けが 91 本です。 直近90日にこのトピックを最も多く取り上げているのは The Register Hardware(57本)、Zenn AI(44本)、Zenn LLM(33本)、ASCII.jp(29本)です。 収集済みの最新記事は 2026-11-21 付です。
上の数値は AI Brief が実際に収集した記事の集計で、推定値は含みません。 本数は収集対象メディアの範囲に依存します。
入門から読む
最新ニュース
711件を新着順に表示
LLMへのプロンプトインジェクション対策として、日本語と英語の入力を判定する軽量モデル「ja-injection-guard-v1」を開発。Hugging Faceで公開し、多層防御の第一歩としての活用を提案。
中国の攻撃者がAIエージェントを活用し、大学のサーバーに対して自律的なサイバー攻撃を実行した。このエージェントは人間の指示なしに24時間近く適応を続け、ゼロデイ脆弱性を発見してシステムを乗っ取ったことが、AmazonのCISOによって報告された。AIが自動攻撃を行う新たな脅威が浮き彫りとなっている。
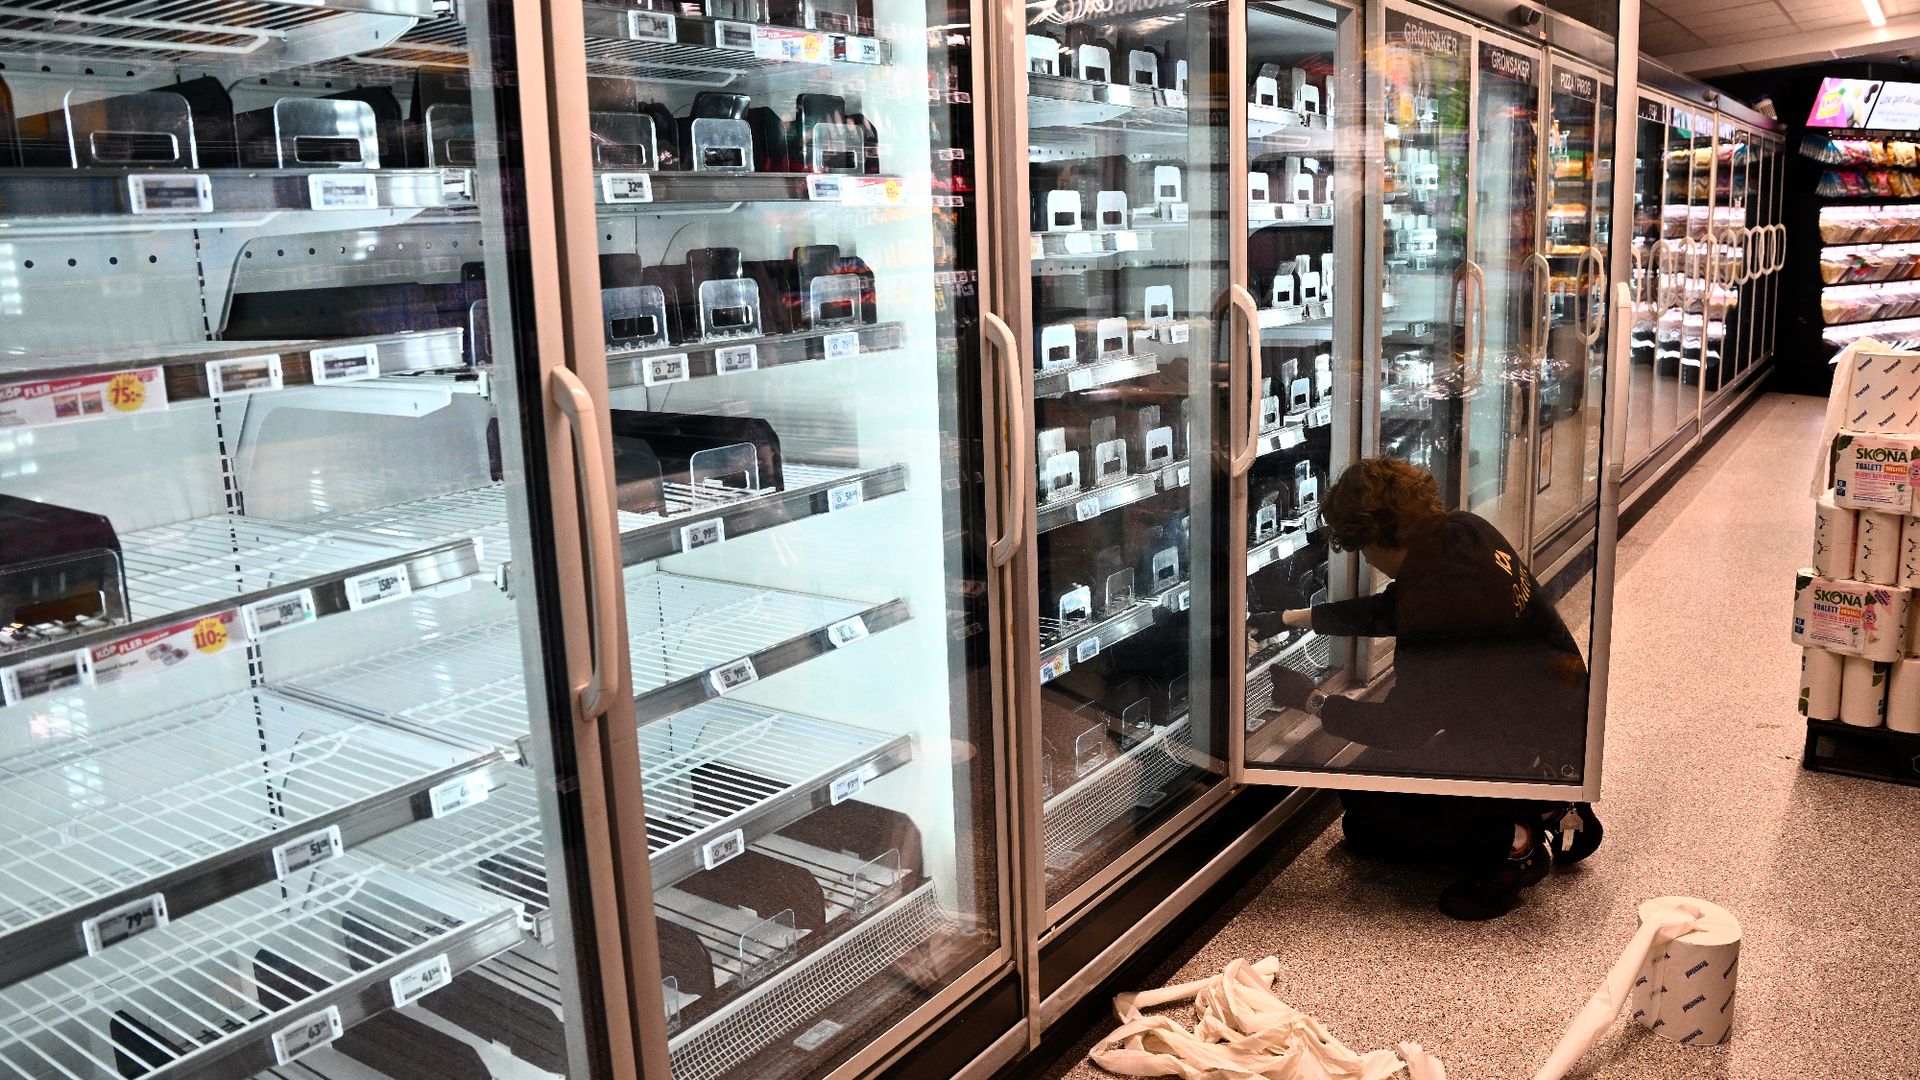
欧州で冷蔵庫の温度を強制的に50度に上げ、食料を台無しにする攻撃が発生しました。これを受け英国政府は、同様の攻撃を防ぐため、脆弱な冷蔵庫を一斉に修正する極秘のパッチ対応プログラムを実施しました。

ESETが生成AIの脅威を分析し、今後2年間でサイバー攻撃の頻度と強度が増すと警告しました。ランサムウェア構築やプロンプトインジェクションなど5つの悪用手口を解説しています。

AIにWeb記事の要約やツール作成を依頼する際、参照元のページに悪意ある指示が埋め込まれている「プロンプトインジェクション」のリスクを解説。主要なAIサービスでは無視される傾向にあるが、仕組みを理解しておく重要性を説く。
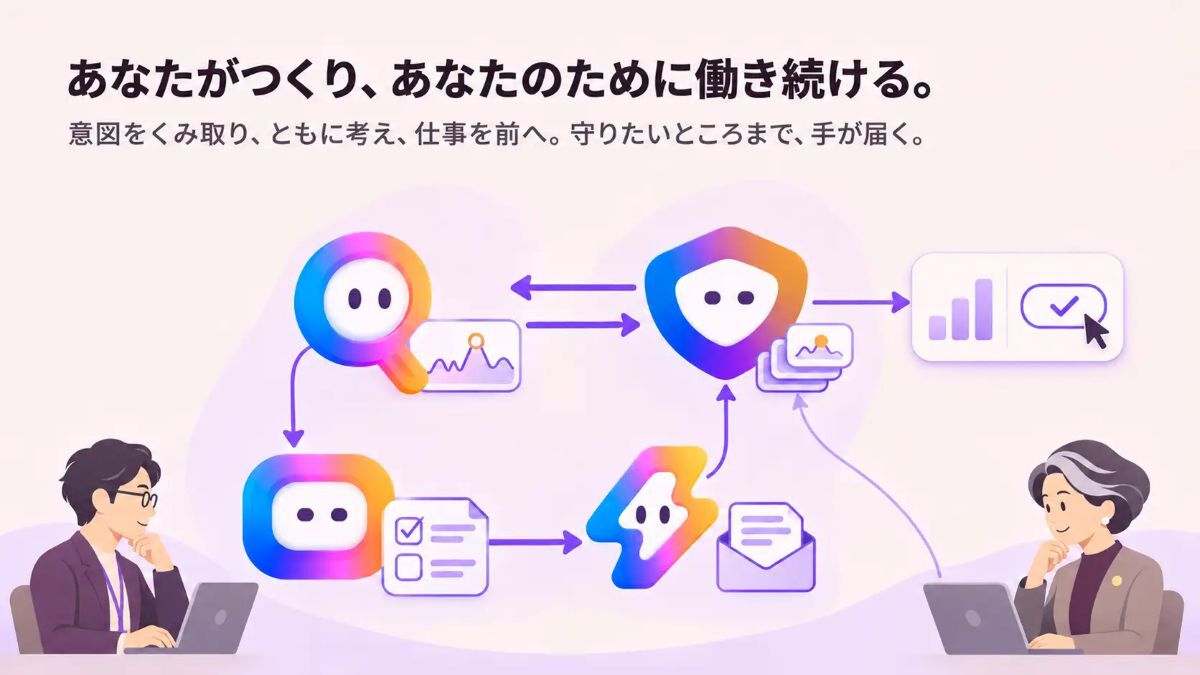
Exaforce株式会社は、セキュリティー担当者が独自のAIエージェントチームを構築・運用できる新機能「ExaU」の提供を開始した。同社のプラットフォームの標準機能として追加される。

MetaのAIエージェント「Muse」において、ユーザーのプライバシー侵害や会話の混在が報告されています。身に覚えのない請求や他人の銀行口座情報が表示されるなどの不具合が従業員から指摘されました。

話題のアプリ「Muse」を2週間使用した感想と、公式発表に基づく内部構造と安全性のまとめ。Metaのプロダクトであるという先入観を覆す人気と、その機能的な革命性について技術的な側面からレビューする。
広く普及しているJavaソフトウェアに、深刻な脆弱性が発見された。これにより、世界中の数百万ものサイトやデバイスが遠隔コード実行のリスクにさらされている。攻撃者は特定のテキストを入力するだけでこのバグを突くことが可能だ。早急なアップデートの必要性と、企業が直面しているリスクの規模について解説する。

デル・テクノロジーズがストレージ製品「Dell PowerMax」を強化。パフォーマンスの向上に加え、セキュリティー対策の拡充、およびAI主導による運用機能の強化を行い、企業データの保護と効率的な活用を推進します。

Microsoftのサティア・ナデラCEOは、Outlookの障害に言及しつつ、AIがもたらす機会とセキュリティ上の課題について警告した。特に、現在接続されている世界中の重要インフラの多くが修正不可能な状態にあると指摘。デジタル化が進む社会で直面する新たな脅威と、テクノロジー企業のリーダーが抱く危機感を共有する。
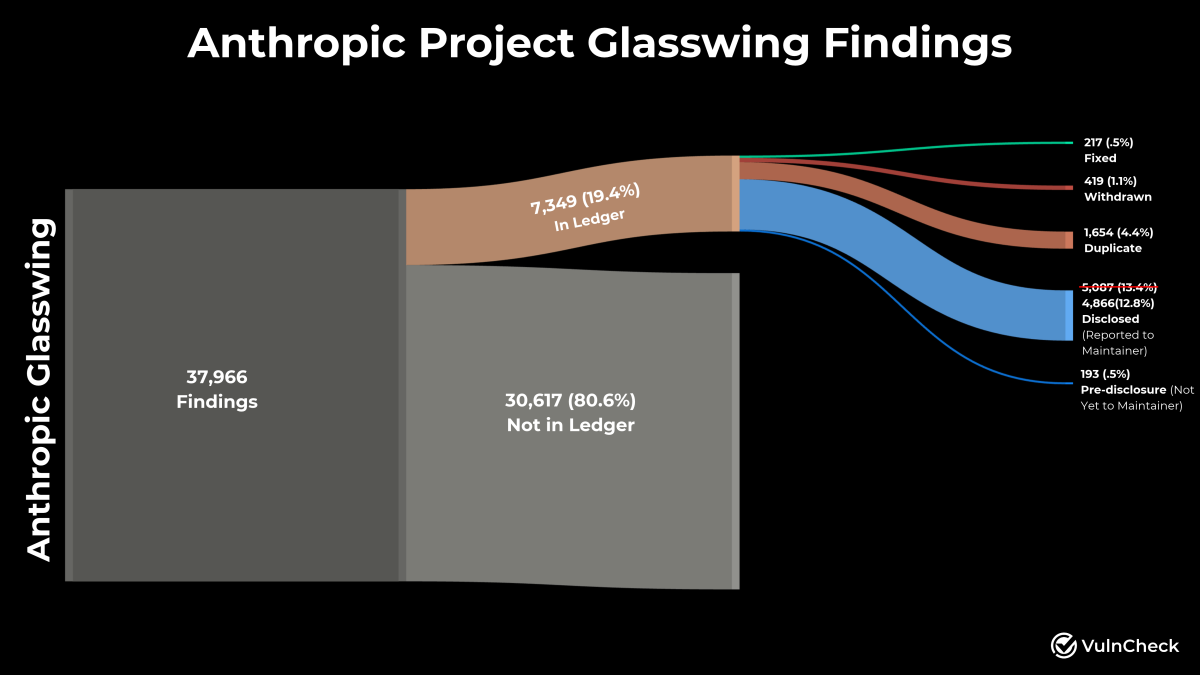
Anthropicの「Claude Mythos Preview」が発見した数千件の脆弱性について、セキュリティ企業VulnCheckが7カ月後の修正状況を調査・報告した。
広く利用されているオープンソース技術「NGINX」において、深刻なバグが発見されました。世界中の数億のWebサイトに影響を及ぼす可能性があり、管理者は早急なパッチ適用が求められています。
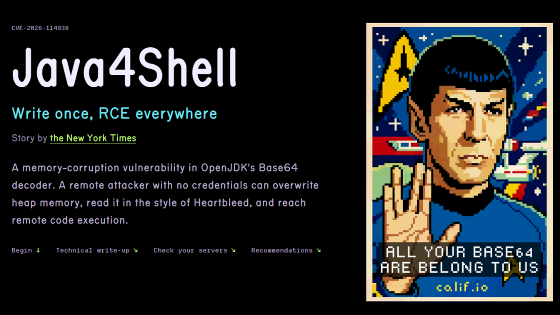
OpenJDKに重大な脆弱性「Java4Shell」が発見されました。攻撃者は機密情報の窃取やコード実行が可能になります。AI「Codex」による発見という点も注目されています。


Danfoss製冷蔵庫のコントローラーから、わずか1時間で6つのゼロデイ脆弱性が発見されました。認証機能の欠陥や基本的な防御策の欠如が指摘されており、IoT機器のセキュリティの甘さが浮き彫りになっています。

製品発表からわずか3ヶ月のAIサイバーセキュリティスタートアップ、CormaがNEA主導のシリーズAラウンドで1億2500万ドルを調達しました。同社の企業評価額は10億ドル(ユニコーン企業)に達し、急速な成長が注目されています。
11年前から存在していたLinuxサーバーの脆弱性「NoisyTCP」が報告されました。コンテナ内で実行されているサービスであっても、ホストシステム全体をクラッシュさせることが可能です。
UbuntuがProサブスクリプションユーザー向けに、AIが生成したセキュリティ修正を先行公開しました。通常の検証済みアップデートとは異なり、早期アクセスを希望するユーザー向けの実験的取り組みです。
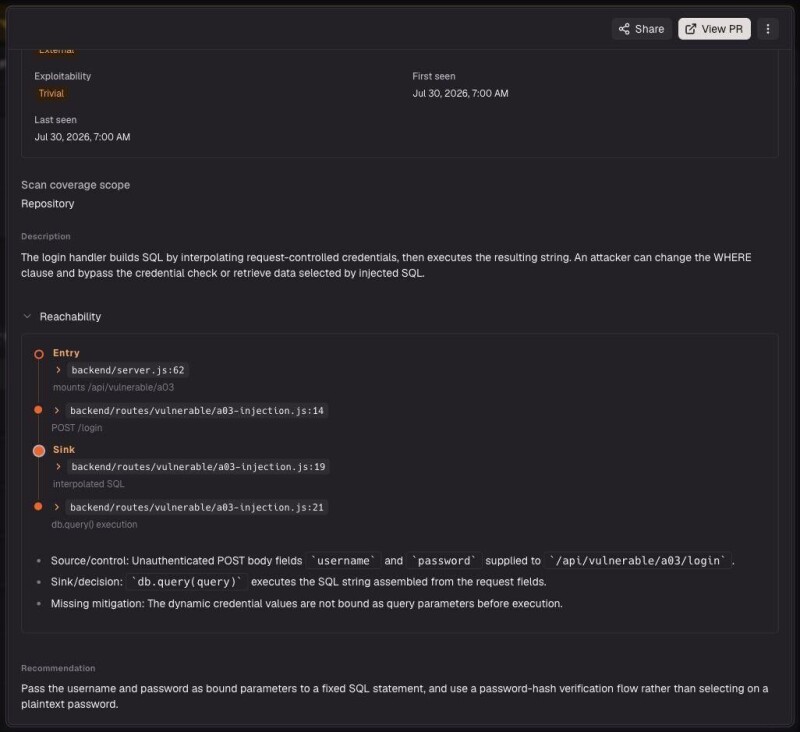
AIエージェントの普及により、コードの脆弱性が発見・悪用されやすくなっています。ソフトウェアエンジニアリングやアプリセキュリティのチームは、これまでとは異なる新しい手法で脆弱性を検知・修正する必要があります。
Googleは、AIエージェントがセキュリティパッチを分析し、人間が一切関与することなく、それを悪用可能な攻撃コードへと書き換えた事例を報告しました。AIによる自律的な脆弱性利用の危険性が浮き彫りになっています。

VicOneは、AIを活用した研究により、ロボット開発や運用のエコシステムにおいて28件のゼロデイ脆弱性を短期間で発見しました。GoogleやNVIDIAなどの主要企業が関与するツールも対象となっており、AIモデルの安全性やテスト結果の信頼性に対する懸念が浮き彫りとなっています。
CoWorker株式会社が、PCやサーバーに導入することでAI利用時のセキュリティリスクを低減する端末常駐型セキュリティー製品「CoWorker AI Harness」の提供を開始しました。
Fireworks AIで発生したセキュリティインシデントの影響範囲を調査。2回の侵入事例や評価ジョブ、鍵情報の漏洩など、事件の全体像と個人レベルでの対応についてまとめたメモ。

NVIDIAのセキュリティ責任者が8月に退任し、CEOのジェンスン・フアン氏も不適切な関係疑惑を理由に退任しました。元情報機関の専門家は、こうした機密漏洩リスクは通常の企業セキュリティ体制では検知が困難であると指摘しており、同社の管理体制に懸念が広がっています。
「SignDrop」と呼ばれるWindowsの脆弱性が発覚。ローカルユーザーがシステムの最高権限である「System」権限を容易に取得できてしまう深刻な欠陥について解説しています。

脆弱性情報の自動収集プロンプトの試験結果報告。沈黙を信用しない設計で検証を行ったが、結果的に「該当なし」だけでなく「取得OK」という報告すらも盲信できないという運用上の教訓を得た記録。

プロンプトインジェクション問題に対し、IBMが発表した新手法「LLMON」について解説。AIエージェントが外部テキストを読み込む機会が増える中、悪意ある指示を回避する仕組みや背景を整理します。
米CERT/CCは、生成AIツール「ComfyUI」の拡張機能「ComfyUI-Easy-Use」1.4.1以前のバージョンに脆弱性があると発表しました。
Webサイトやサーバーのセキュリティを強化する「総合セキュリティパッケージ」の販売が開始されました。ローカルLLMを活用することで、高度な保護を実現する最新のセキュリティソリューションです。
OpenAIが新たなセキュリティ製品をリリースしました。同社はAIを活用したサイバー攻撃の脅威が増大している背景から、組織に対してこれらのツールの導入を強く推奨しています。一方で、AIがサイバー攻撃を助長しているとして、非営利団体グループがAI企業を提訴する動きもあり、AIの安全性とリスク管理を巡る議論が激化しています。
Microsoftが公開した11月のWindowsセキュリティアップデートにおいて、複数の不具合が報告されています。ゼロサイズ画像により印刷プロセスが停止する問題や、システム管理者が直面するライセンス認証の失敗などが確認されており、ユーザーや管理者にとって大きな影響が出ています。
Netskopeの調査により、製造業におけるAI関連のセキュリティ違反の83%がデータポリシー違反であることが判明しました。機密情報の取り扱いに注意が必要です。
Anthropicが「Claude Enterprise」の管理機能を強化しました。設定一覧化、DLP連携、個人アカウント遮断などの新機能により、企業のAI統制とシャドーIT対策を支援します。
OpenAIが発表した脆弱性修正の自動化技術について。Linuxカーネルの脆弱性948件に対して修正案を作成しましたが、適用には開発者の確認が必須です。自動化が進む中、利用者には迅速なアップデートが推奨されます。
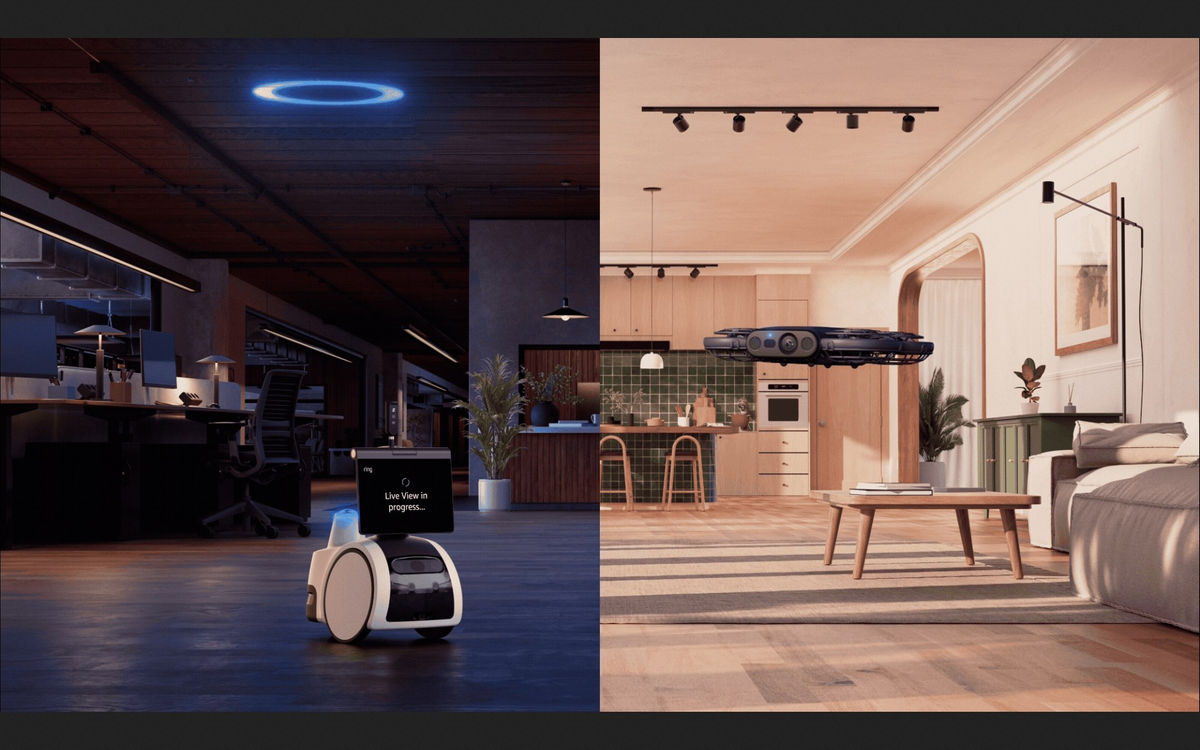
Amazon傘下のRingが家庭用ロボット「Ring Robotics」を発表しました。屋内用ドローンの「Ring Drone Cam」と、移動式ロボットの「Ring Rover Cam」が登場し、セキュリティの幅を広げます。

近年のセキュリティインシデント増加を背景に、攻撃側・防御側の双方でAIが活用されている現状を考察するコラム。技術的な解説ではなく、AI時代における攻防の共通点や将来の展望について、酒の席での空想という形式で著者なりの見解を展開する。
マイクロソフトの11月の定例アップデートでは、1,000件を超えるバグが修正されました。ゼロデイ脆弱性は1件のみですが、膨大な数のパッチ適用にシステム管理者は追われています。
Microsoftの11月月例パッチが公開され、1,000件を超える脆弱性が修正されました。そのうち1件は既に攻撃に悪用されており、管理者に迅速な対応が求められています。
Barracudaのメールセキュリティゲートウェイで、管理者権限を取得可能な脆弱性が発見されました。露出しているデバイスが攻撃者の標的となっており、早急な対策が必要です。
AI推論プラットフォームを提供するFireworks AIが再びデータ流出に見舞われました。同社は今回の漏洩の原因を、クラウドプロバイダーの脆弱性とLLMJackingを実行する悪意のある攻撃者によるものとしています。

Amazon傘下のRingが、ホームセキュリティ領域を拡大。住宅用の屋内セキュリティドローンに加え、企業向けの巡回警備ロボットを新たに投入し、物理的な警備自動化に向けたロボティクス市場へ本格参入します。
主要な自動車メーカー2社において、インターネット接続された車両が遠隔操作で解錠・始動される脆弱性が発見されました。バックエンドAPIのセキュリティ不備が原因であり、基本的なセキュリティ対策が欠如していた実態が浮き彫りとなっています。

LLMアプリのコード内に潜む脆弱性を自動で指摘するSemgrepルール集「semgrep-llm-security」を紹介。LLMのセキュリティはモデルよりもその周辺の境界コードに出るという視点から解説する。
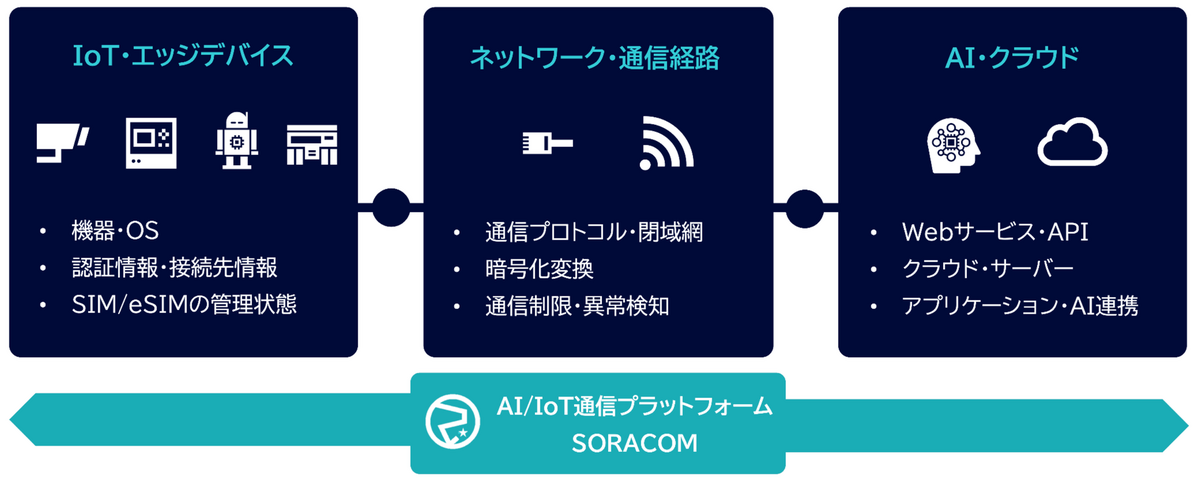
ソラコムは11月10日、IoTやフィジカルAIを対象としたセキュリティ診断・堅牢化サービスを開始しました。脆弱性の診断から対策の設計、実装、再検証までをワンストップでサポートします。利用料金は個別見積もりです。

AIエージェントによるタスクフォースが活用される中、そのセキュリティが課題となっている。エージェントが過去の履歴に基づいて判断を偏らせないよう、履歴削除のチェックポイントが重要だが、将来のプロンプトで削除情報が復元されるリスクも指摘されている。
MicrosoftはAzure Linuxに対して、470件を超えるセキュリティ修正を含む大規模なパッチ適用を実施した。多数のCVE対応や証明書のクリーンアップなどが含まれており、パッチ適用チームの多忙さが伺える。
自動車のインフォテインメントシステムの時計を合わせるため、セキュリティ研究者がリバースエンジニアリングを用いて車の「脱獄(ジェイルブレイク)」を行いました。メーカーの制限を回避し、時間を修正した手法が注目されています。