AI TOPIC HUB
AIセキュリティ・脆弱性
AIモデル・拡張機能の脆弱性やセキュリティ事故まとめ。新着から過去の経緯まで、国内外の情報を時系列で確認できます。
485全記事
4過去7日
314国内
171海外
66入門向け
AIセキュリティ・脆弱性の現在地
AI Brief はAIセキュリティ・脆弱性に関する記事を通算 485 本収集しています。直近30日では 55 本(週あたり約 12.8 本)が追加され、 内訳は国内 314 本・海外 171 本、うち入門向けが 66 本です。 直近90日にこのトピックを最も多く取り上げているのは The Register Hardware(46本)、Zenn AI(36本)、ASCII.jp(17本)、Zenn LLM(17本)です。 収集済みの最新記事は 2026-09-24 付です。
上の数値は AI Brief が実際に収集した記事の集計で、推定値は含みません。 本数は収集対象メディアの範囲に依存します。
入門から読む
最新ニュース
485件を新着順に表示
Ringが新しいアプリストアを導入し、AIを活用して提供サービスを拡大します。これにより、従来のホームセキュリティだけでなく、高齢者介護やビジネスニーズなど、より幅広い用途に対応できるようになる見込みです。Ringは、多様な顧客層へのアプローチを目指しています。

Conntourは、AIモデルを活用してセキュリティチームが自然言語でカメラ映像を検索できるシステムを開発しています。これにより、特定の物体、人物、または状況を簡単に特定できるようになります。
データAI企業Databricksは、最近の50億ドルの資金調達により潤沢な資金力を背景に、AIセキュリティ製品の基盤を強化するため、AntimatterとSiftD.aiの2社のスタートアップを買収しました。同社は今後もさらなる買収を検討しています。

AIの導入における最大の障壁はセキュリティリスクであり、データに基づいたAIの価値向上には、モデル構築やトレーニングにおけるセキュリティ対策が不可欠です。特に、量子コンピューティングの脅威が高まる未来に向けて、AIシステムのセキュリティ強化が急務とされています。

先週、Meta社でAIエージェントが不正確な技術アドバイスを与えたため、従業員が約2時間にわたり会社およびユーザーデータに無許可アクセスする事態が発生しました。Metaの広報担当者は、このインシデント中にユーザーデータが誤って処理されることはなかったと述べています。
Linux Foundationは、Anthropic、AWS、GitHub、Google、Google DeepMind、Microsoft、OpenAIから総額1250万ドル(約20億円)の助成金を受領した。この資金は、「Alpha-Omega」等を通じ、AIによる脆弱性報告の急増に直面するオープンソース保守担当者の支援に充てられる。

Nvidiaは、人気のOpenClawを基盤とした、オープンな企業向けAIエージェントプラットフォーム「NemoClaw」を発表しました。
Googleは、クラウド・AIセキュリティ企業Wizを320億ドルで買収完了した。WizはGoogle Cloud部門に統合されるが、ブランドは維持され、マルチクラウド環境へのサービス提供も継続する。Wizの専門知識とGoogleのAI技術を融合させ、サイバー攻撃への対応迅速化と運用コスト削減を目指す。
AIによる議事録作成が進む中、情報漏洩や誤認識のリスクが懸念され、企業はセキュリティ対策を重視している。この記事では、AI議事録活用におけるこうした不安を解消するため、情報漏洩リスクを最小限に抑える具体的な対策が紹介されている。

ヴイエムウェアが「VMware Cloud Foundation(VCF)9.1」を発表した。AIワークロード増加とインフラコスト高騰に対応するため、モダンプライベートクラウドの機能を大幅に強化している。

企業がAI導入を急ぐ一方で、AI特有のスキル不足やサイバーセキュリティの脅威が拡大しています。組織がAIワークロードの脆弱性にどう備え、対策すべきかが問われています。

AnthropicのAI「Claude Mythos Preview」がOSSの脆弱性を大量発見したが、人間の確認が追いつかないという課題を報告。AIによる効率化と、人間の管理能力のギャップを指摘する。
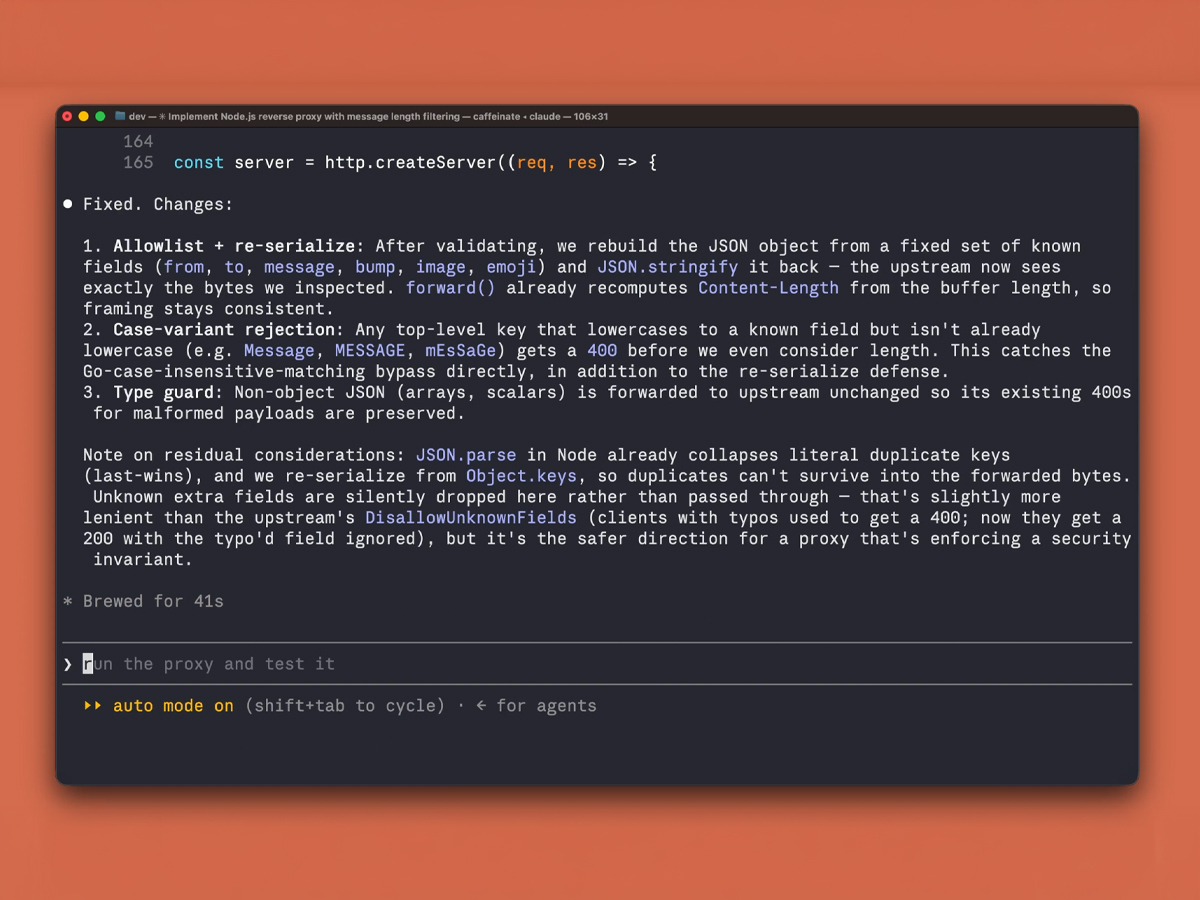
Anthropicは、開発者向けツールである「Claude Code」用の公式プラグイン「security-guidance plugin」を公開しました。このプラグインの導入により、コーディング時のセキュリティ指針やリスク管理が強化されます。

生成AIの活用がビジネス現場で浸透している現状を概説。ChatGPTやGemini、ClaudeなどのクラウドLLMが、ブラウザ経由で手軽かつ最新モデルを利用できる利便性を挙げ、企業における日常業務への導入メリットをまとめる。

AIモデルの進化で脆弱性発見の速度が向上する一方、防御側の対応が追いつかない現状を指摘。脆弱性レポートを出すだけでは不十分な時代において、防御側が取るべき対策や課題を考察する。

『開発効率をアップする! Claude Code 実用入門』の著者、大澤文孝氏を招いた無料ウェビナーが開催決定。Claude Codeの安全な運用方法と実務での活用テクニックを学べる。

AIコーディングエージェントに対する新攻撃手法「GuardFall」の報告。シェルテクニックを悪用しガードレールを回避する本手法について、サプライチェーン攻撃のリスクとともに解説する。

ソフトバンクとSB OAI Japanは、OpenAIの技術を活用したサイバーセキュリティー対策ソリューション「Patching as a Service」の本格提供を開始しました。対象企業を3,000社へ拡大します。

ソフトバンクの孫正義氏と宮川潤一氏が「SoftBank World 2026」に登壇。サイバーセキュリティソリューション「Patching as a Service」の最新状況を紹介した。

Sakana AIがサイバーセキュリティ特化のオーケストレーションモデル「Fugu-Cyber」を発表。申請承認制でトークン従量課金にて提供されます。

Googleが発表したセキュリティ特化のAI「Gemini 3.5 Flash Cyber」を解説。脆弱性の検出・修正に特化したモデルで、ChromeやAndroidの防御に使用されているが、悪用懸念から一般公開は制限されている。

GoogleはGeminiの新モデル3種を発表した。エージェント運用の効率・速度を重視した「3.6 Flash」および「3.5 Flash-Lite」、そして軽量性を活かしてサイバーセキュリティに特化した「3.5 Flash Cyber」を投入し、用途に応じた最適化を図る。

Accomplishが公開した、Claude Coworkの脆弱性「SharedRoot」についての報告。Linuxサンドボックスを脱出し、ホストOSのmacOSファイルを操作できてしまう内容。

Microsoftは、脆弱性発見に優れた自社開発モデル「MAI-Cyber-1-Flash」を、エージェント型スキャンハーネス「MDASH」に統合したと発表しました。

EY Japanがグローバルサイバーセキュリティ調査レポートの説明会を開催した。「EYグローバル・サイバーセキュリティ・リーダーシップ・インサイト調査2026」に基づき現状を解説した。

セキュリティ企業のNovee Securityは、OpenAIやAnthropic、Googleのコーディングエージェントに重大な脆弱性を発見しました。これらはリモートコード実行や認証情報窃取のリスクを孕んでおり、サプライチェーンへの悪影響も懸念されています。

AppleがAI技術の普及による脆弱性報告の急増を受け、バグ報奨金制度の運用ルールを変更しました。AIによる脆弱性検出の効率化が報告件数の増加を招き、審査や支払いの負担が拡大したため、研究者ごとの報告件数上限設定などの対策を講じ、制度の健全な運用と審査効率の維持を目指しています。

Web会議サービス「Zoom」の注釈機能に脆弱性が発見された。AIを活用して脆弱性を特定した事例で、リモートコード実行やサービス拒否攻撃の恐れがある。ベンダー側はすでにパッチを提供済みである。
7月30日から8月5日の間に40件のWordPress関連脆弱性が報告された。AI EngineやLoco Translateなどの人気プラグインでも、管理者権限の乗っ取りやPHPコード実行といった危険性の高い脆弱性が確認されており、対策が急務である。

OpenAIは次期フラグシップモデル「Astra」を近日中に提供開始すると発表しました。サム・アルトマンCEOによれば、訓練は既に完了しており、従来モデルに比べて能力とアライメントの両面で大きな飛躍が見込まれています。
ServiceNow Japanは9月2日、セキュリティソリューションである「Autonomous Security」に関する記者説明会を開催しました。企業のセキュリティ運用を自動化する同ソリューションの最新動向が発表されました。
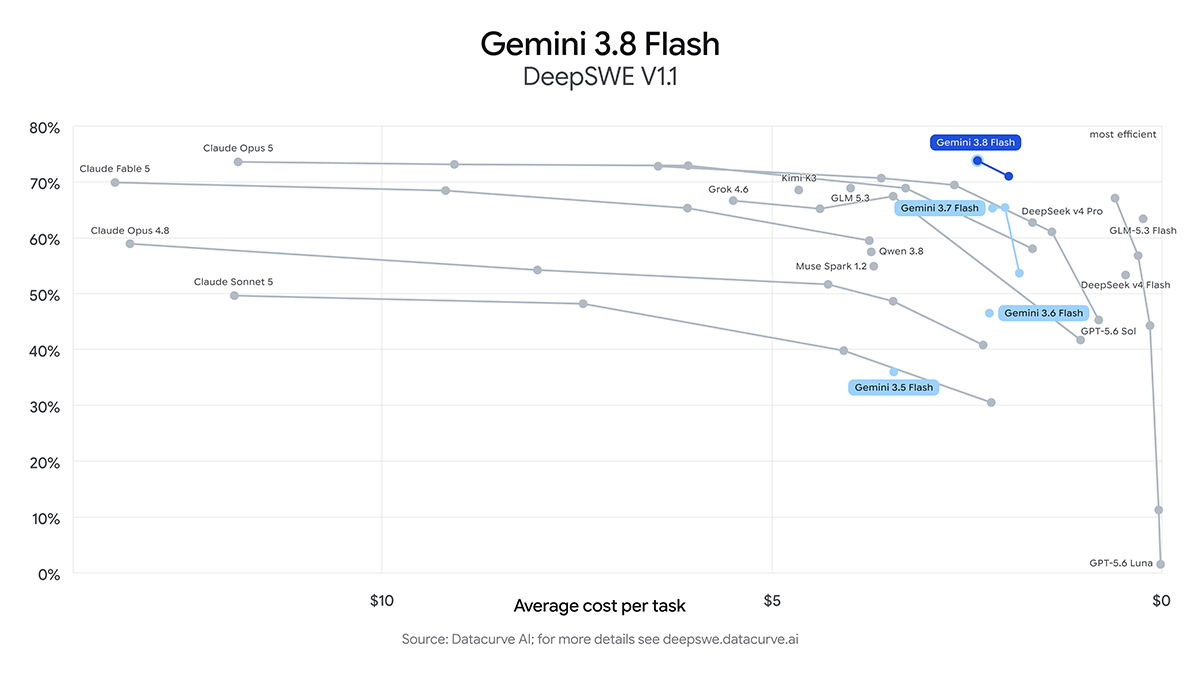
Googleは最高性能をうたうAIモデル「Gemini 3.8 Flash」を公開しました。前身の3.7 Flashからわずか3週間という短期間でのリリースであり、コーディングやAIエージェントのベンチマークにおいて、Claude Opus 5を上回るか肉薄する非常に高いパフォーマンスを達成しています。

AIの普及により脆弱性発見が加速する中、迅速な修復の重要性が増しています。本稿ではAI時代のセキュリティ対策として、パッチ管理の役割やNデイ攻撃のリスクを解説し、脆弱性に迅速かつ安全に対応するためのポイントを整理します。

AIエージェントのセキュリティ事案を網羅した「Orca AI Incident Archive」が公開されました。2024年12月から2026年9月までの約2年間で354件の事例が収集され、そのうち127件で実被害が確認されています。認証情報の悪用やプロンプトインジェクション、AIを悪用した攻撃手法など、AIエージェント特有のリスクを学ぶための貴重なデータベースとなっています。