ハードウェアウォレットのLedgerが、第三者を介して販売された製品に不正なLTEモジュールが組み込まれ、9,300万ドル相当の暗号資産が盗まれる事件が発生しました。これを受け、Ledgerは製品の所有権管理体制と不正改ざん防止策の全面的な見直しを行っています。
Ledgerがサプライチェーン攻撃を受け、販売・改ざん防止ポリシーを再検討
Ledger to review sales and anti-tamper policies after $93 million hardware-wallet supply chain attack
- 何が変わったか
- ハードウェアウォレットのLedgerが、第三者を介して販売された製品に不正なLTEモジュールが組み込まれ、9,300万ドル相当の暗号資産が盗まれる事件が発生しました。
- 誰に関係するか
- 情報システム・セキュリティ担当者 ※タイトル・要約からの推定
- 次に確認すること
- 影響範囲と緩和策、修正版の有無を確認 ※タイトル・要約からの推定
このニュースの背景・続報
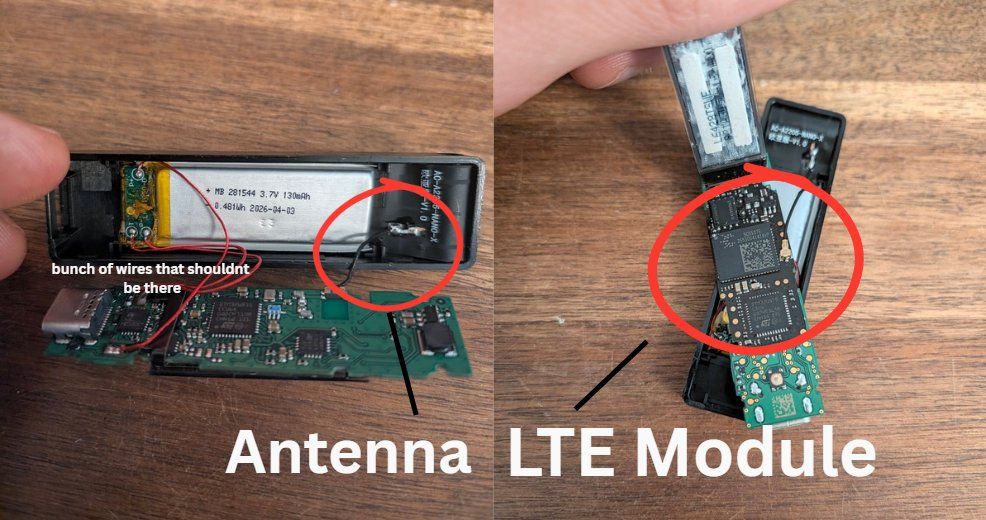
編集メモ: ハードウェアウォレットの不正改ざん被害から、サプライチェーンを通じた物理的セキュリティリスクの重大性と、製品の完全性を担保する管理体制の必要性が浮き彫りになりました。
自動判定による詳細な影響を見る
EDITORIAL SIGNAL
重要度 参考このニュースの影響
現時点では動向把握を目的とする参考情報です。
影響を受ける人
- 情報システム・セキュリティ担当者
確認すること
- 影響範囲と緩和策、修正版の有無を確認
今後の注目点
影響範囲、修正版、公式の緩和策
タイトル・要約の語句に基づく自動判定です。最終判断は公式発表・一次資料をご確認ください。