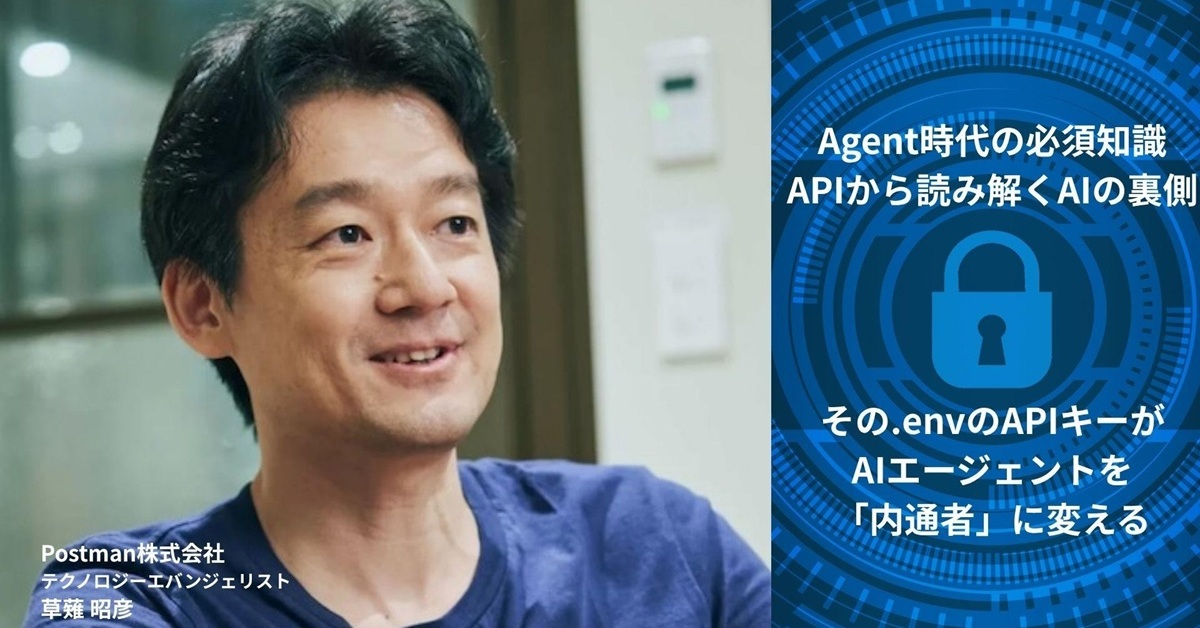
AIエージェント普及により認証情報が増大し、セキュリティリスクが深刻化。従来の管理方法が限界を迎える中、どのように情報資産を守るべきか対策を考察する。
「APIキーは.envに」はもはや通用しない AIエージェントの“内通者化”をどう防ぐ?
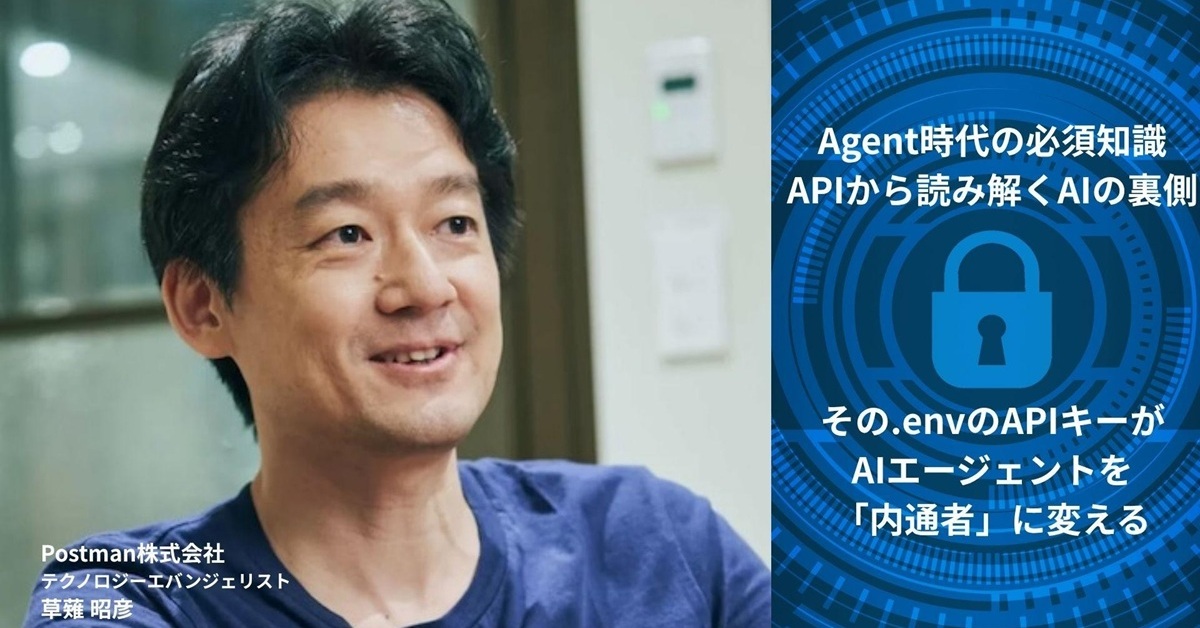
編集メモ: AIエージェントの普及に伴い、従来の認証管理手法では通用しないため、ゼロトラストなセキュリティ設計が急務です。
EDITORIAL SIGNAL
重要度 中このニュースの影響
製品選定や業務・開発手順に影響する可能性があります。
影響を受ける人
- 開発者・技術責任者
- 情報システム・セキュリティ担当者
確認すること
- API仕様、互換性、利用制限を公式情報で確認
- 影響範囲と緩和策、修正版の有無を確認
今後の注目点
公式発表、提供条件、利用者への実際の影響
タイトル・要約の語句に基づく自動判定です。最終判断は公式発表・一次資料をご確認ください。